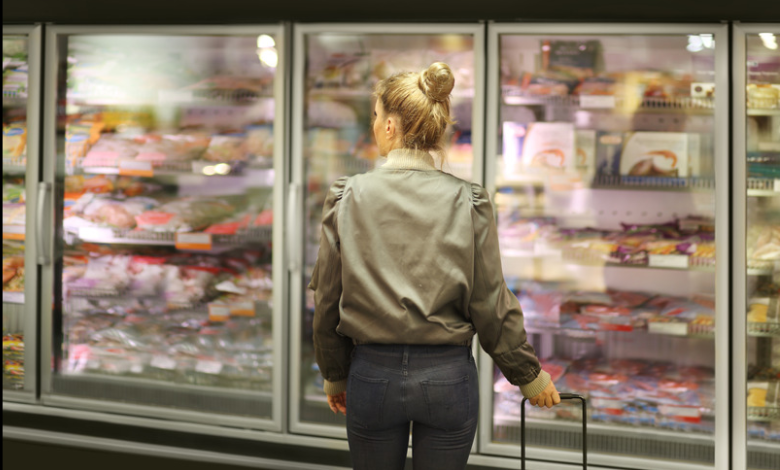
據 BBC 報導,歐洲多國超市的雪櫃及冰櫃昨日(11 月 2 日)遭網絡攻擊,溫度被調高,英國食品供應鏈亦有企業受波及。英國網絡安全機構 National Cyber Security Centre(簡稱 NCSC)今日表示,已知悉英國有「一兩宗」(”a couple of instances”)存在漏洞的技術被利用的個案,並已連夜通知可能受影響的機構。
代表英國獨立肉類供應商的行業組織 British Association of Independent Meat Suppliers(簡稱 AIMS)指,旗下 300 多個會員中,有部分意外成為今次攻擊的「附帶受害者」(”collateral”)。其中兩個會員的雪櫃開始解凍,另一會員的冷藏設備溫度更升至攝氏 100 度。AIMS 發言人 Tony Goodger 表示,受影響的設備當時沒有存放貨品,因此未有損失。但他呼籲業界保持警惕,並指事件提醒食品供應鏈上每一環節的企業,都可能被視為攻擊目標。
報導指,昨日受影響的超市分布於比利時、盧森堡、瑞典、愛爾蘭、荷蘭、愛沙尼亞及芬蘭,其中以連鎖超市 Delhaize 在比利時及盧森堡約 40 間分店為主。曾生產部分受影響雪櫃的比利時公司 Sabcobel 指,黑客將雪櫃的蒸發器切換至除霜模式,令溫度上升。法國數以百計超市及食品供應商於 10 月初亦遭受攻擊,相信黑客當時亦使用了相同手法,以致價值數以百萬歐元計的新鮮及冷藏食品變壞。該次攻擊利用的,是網絡安全研究人員數月前已發現、用作遙距控制及管理冷藏設備的系統漏洞。不少昨日受影響的零售商表示因此而被迫棄置變壞的食物,部分損失達數十萬歐元。
NCSC 行政總裁 Dr Richard Horne 表示,現時判斷誰是幕後黑手仍言之尚早,但事件反映機構及企業急需確保日常各種應用背後的技術安全及保持更新。Dr Horne 指,社會賴以運作的技術基礎一直投資不足,不少企業在系統壽命完結後仍繼續使用,既沒有升級,亦沒有將系統與互聯網隔離。他警告,這些漏洞在「敵對勢力手中的人工智能」(”AI in the hands of our adversaries”)協助下,會更快更容易被發現及利用,因此呼籲各機構檢視所依賴的系統並投資更新,並強調機構需要「明智地作出選擇」(”choose wisely”)。
英國超市暫未見受類似影響。代表 Asda、Lidl、M&S、Sainsbury’s 及 Tesco 等零售商的行業組織 British Retail Consortium 表示,零售商一直大力投資網絡安全,目前正與 NCSC 合作,確保雪櫃及冰櫃盡可能免受攻擊。NCSC 營運總監 Paul Chichester 今日在該中心發表年度報告時則表示,目前影響輕微。他指該中心正與英國機構合作找出現有漏洞,務求在被人利用前修補。